2026年9月11日起,欧盟《网络弹性法案》(CRA)中规定的制造商针对主动遭利用漏洞(actively exploited vulnerabilities)和严重安全事件的强制通报义务正式生效,企业需要在获悉相关漏洞后及时完成早期预警和后续完整通报。在这一背景下,漏洞信息是否及时、完整,以及能否准确判断漏洞的实际风险状态,成为企业开展CRA合规的重要基础。
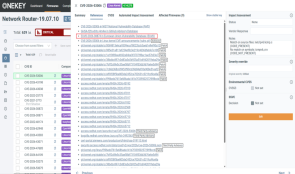
近日,艾体宝 ONEKEY 进一步扩展漏洞情报能力,正式将由欧盟网络安全局(ENISA)运营的欧洲漏洞数据库(European Vulnerability Database,EUVD)纳入漏洞信息交叉校验与数据增强体系。通过结合 EUVD 提供的漏洞信息,ONEKEY 可进一步补充同一 CVE 在不同漏洞数据库中的关键数据,为企业开展漏洞优先级判断和 CRA 相关安全评估提供更完整的信息支撑。
从“发现漏洞”到“理解漏洞”,补充关键情报维度
在实际漏洞管理过程中,企业面临的并不只是“有没有发现 CVE”这一问题,而是同一个 CVE 在不同漏洞数据库中的信息完善程度可能存在差异。
EUVD 设有三个看板:关键漏洞、已被利用漏洞,以及欧盟协调处理的漏洞,补充各国 CSIRT 发布的公告与警示、厂商发布的缓解与修补指引,以及已被利用的标记。此次接入 EUVD 后,ONEKEY 可以对已有漏洞进行进一步的数据增强,包括:

这意味着,ONEKEY 不仅帮助企业发现固件中的漏洞,还能够进一步将来自不同权威漏洞数据库的信息进行关联,让安全团队能够从漏洞严重性、公开时间、利用状态等多个维度理解一个 CVE 的实际风险。
CRA 合规的关键,是判断“哪些漏洞需要关注”
CRA 并不是要求企业对所有漏洞采取完全相同的处置方式,触发条件明确:制造商获知自家产品中存在正在被积极利用的漏洞即须通报,第一阶段的预警通报(Early Warning)须在获知后 24 小时内提交。并非发现漏洞即须通报,仅此一类适用。
ONEKEY 接入 EUVD,并不改变漏洞判断规则,改变的是判断时掌握的信息量。一个固件扫出上百条 CVE 并不罕见,单独查一条自行到 EUVD 检索并不困难。ONEKEY 可以结合 NVD、OSV 以及 EUVD 等来源提供的信息,对漏洞进行更加完整的交叉验证,SRP 表单里的 EUVD 编号,现在也在平台内即可取得。
需要强调的是,漏洞情报本身并不能替代企业对产品影响和实际风险的最终判断,也不能直接等同于 CRA 通报结论。 但更完整、及时的漏洞信息,可以帮助企业缩短从漏洞发现到风险研判之间的信息差,为后续产品影响分析和合规决策提供更可靠的数据基础。
让漏洞情报更贴近欧洲市场的安全合规要求
ENISA 已于 2025 年 11 月 20 日正式成为 CVE Program Root,进一步参与全球漏洞编号与协调体系;而 ENISA 同时也是 EUVD 的维护方。两个角色叠加,使 EUVD 在欧盟漏洞管理体系中的定位更为明确。
这一点对合规工作有实际意义。CRA 是欧盟法规,而在实务上,事后向成员国主管机关说明「当时依据何种证据作出判断」时,记录里引用 ENISA 维运的来源,与只引用美国来源相比,举证位置不同。
ONEKEY 此次接入 EUVD,并不是简单增加一个漏洞数据库来源,而是进一步完善从“发现漏洞”到“理解漏洞”的数据链路:多源漏洞情报 → 数据增强 → 漏洞研判 → 产品影响分析 → 风险处置。通过持续整合不同漏洞情报来源,ONEKEY 帮助企业更全面地了解产品中的漏洞及其风险状态,为面向 CRA 的持续漏洞管理与产品安全运营提供更扎实的数据基础。
(来源:与非网)