近日软银旗下IDC Frontier(IDCF)云平台遭遇勒索病毒攻击,事件经过曝光后全网爆笑,黑客自述被日本运维的
近日软银旗下IDC Frontier(IDCF)云平台遭遇勒索病毒攻击,事件经过曝光后全网爆笑,黑客自述被日本运维的操作整无奈了。
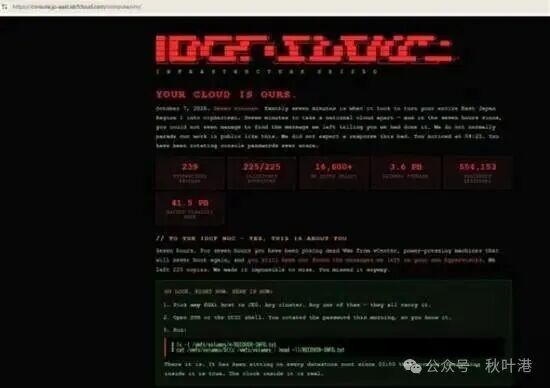
黑客宣称仅用7分钟就成功入侵云平台,加密大量虚拟机数据。为通知运维方交钱赎数据,黑客在服务器各个目录里,一共放置225份勒索信,位置醒目,等待对方发现并沟通赎金事宜。
但接下来7个小时,运维团队完全没看到这些勒索文件。发现系统异常后,运维没有排查入侵、病毒痕迹,只会反复修改密码、不停重启故障虚拟机,试图靠“重启大法”解决问题,完全没意识到已经被勒索软件攻陷。
黑客在系统里留足提示,迟迟等不到运维回应,无奈之下只能直接黑掉官网,把勒索信挂在网站首页,才终于让对方确认遭遇勒索攻击。本次攻击波及495家企业与地方政府客户,大量虚拟机被加密,很多客户没有备份,数据面临永久丢失风险。
黑客事后在泄密网站吐槽,自己从没遇到这种情况,明明到处放了通知,对方却只会重启机器,沟通无门,堪称勒索史上哭笑不得的一幕。